Manual de Uso: APIs do Athenas Online (Swagger)
1) OBJETIVO
Este manual tem como objetivo orientar o usuário na utilização das APIs do Athenas Online, apresentando o processo de autenticação, uso do token e consumo dos endpoints disponíveis por meio do Swagger.
2) PRÉ-REQUISITOS
- Ter acesso ao Athenas3000 Desktop com permissões adequadas
- Possuir perfil de Administrador / TI para gerenciar usuários durante a atualização
- Verificar se existem atualizações pendentes no sistema
- Habilitar a opção “Impedir atualização com usuários logados” nas configurações do sistema (quando aplicável).
3) ACESSO AO SWAGGER
Para visualizar e testar os endpoints da API, acesse:
No Swagger, é possível consultar as rotas disponíveis, parâmetros necessários e executar requisições diretamente pela interface.
4) AUTENTICAÇÃO
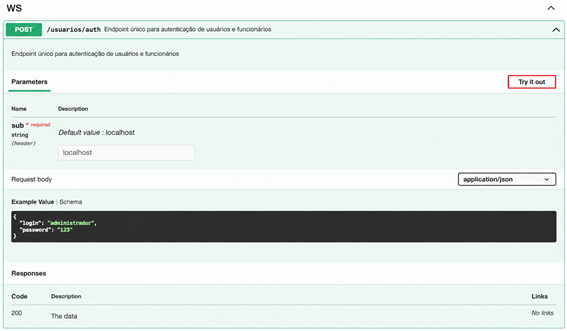
Para acessar os endpoints protegidos, é necessário realizar a autenticação e obter um token (Bearer Token).
Realizar requisição no endpoint: POST /usuarios/auth
Informar as credenciais (usuário e senha) no corpo da requisição
Copiar o token retornado
O token será utilizado para autenticar as demais requisições na API.

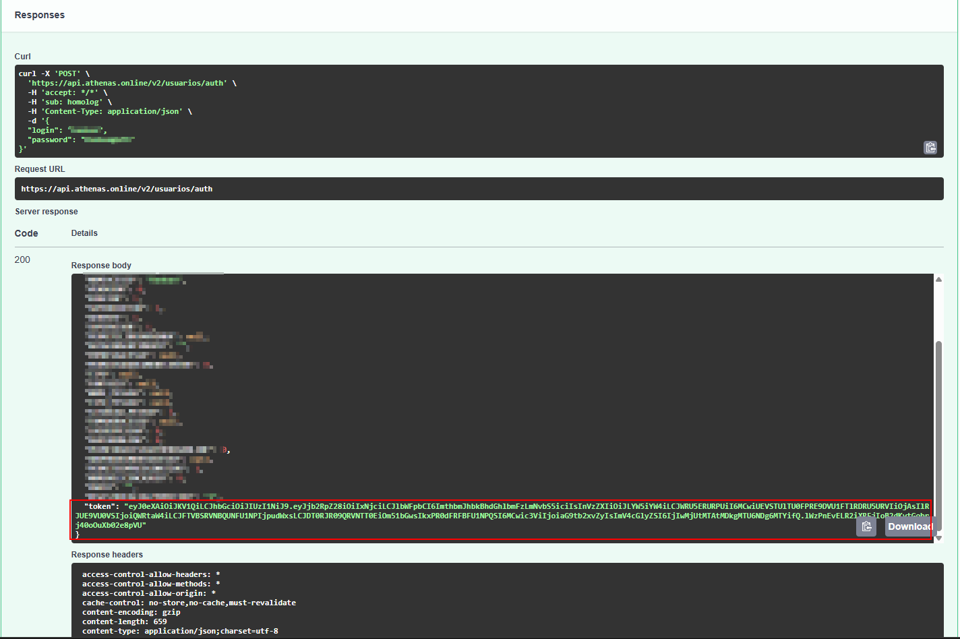
Vamos usar o token retornado para autenticação para as outras requisições.
📌 Importante: O token expira diariamente, sendo necessário gerar um novo token a cada dia.
5) UTILIZAÇÃO DO TOKEN
Após a autenticação, o token deve ser informado no cabeçalho das requisições:
Authorization: Bearer <seu-token-aqui>
Caso o token não seja informado ou esteja inválido, a API retornará erro 401 (Unauthorized)
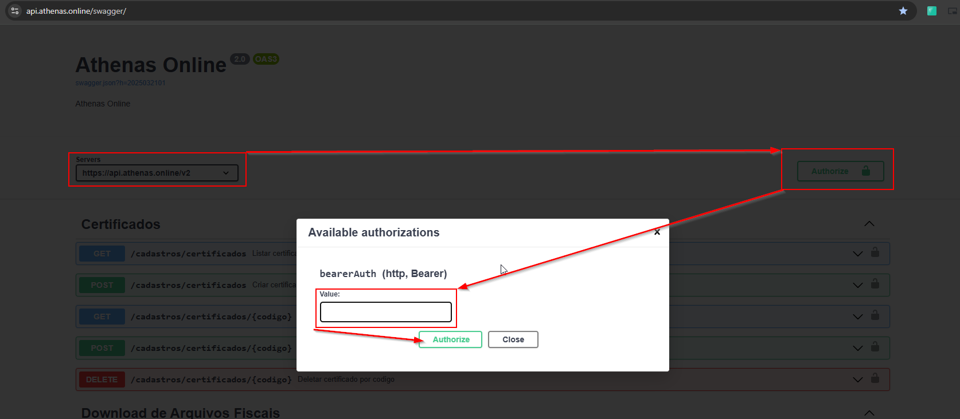
6) AMBIENTES DISPONÍVEIS
A API possui os seguintes ambientes:
- Produção: athenas.online
- Homologação: hmg.athenas.online
- Desenvolvimento: localhost
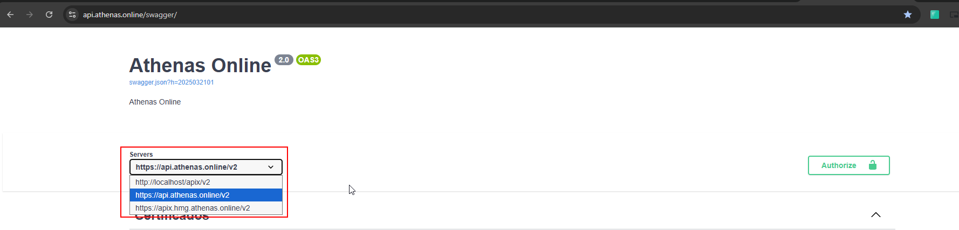
7) ENDPOINTS PRINCIPAIS
A seguir, alguns exemplos de endpoints disponíveis:
| Método | Rota | Descrição | Autorização |
| POST | /usuarios/auth | Autenticação e geração de token | Não |
| GET | /usuarios | Listar usuários | Bearer |
| GET | /usuarios/{id} | Consultar usuário por ID | Bearer |
| POST | /usuarios | Cadastrar usuário | Bearer |
| PUT / PATCH | /usuarios/{id} | Atualizar dados do usuário | Bearer |
| DELETE | /usuarios/{id} | Remover usuário | Bearer |
8) EXEMPLO DE UTILIZAÇÃO
Autenticação:
curl -X POST “https://api.athenas.online/usuarios/auth” \
-H “Content-Type: application/json” \
-d ‘{“username”:”seu_usuario”, “password”:”sua_senha”}’
Resposta:
{
“token”: “abc.def.ghi”
}
Requisição com token:
curl -X GET “https://api.athenas.online/usuarios” \
-H “Authorization: Bearer abc.def.ghi”
💡Observações:
- Consultar o Swagger para verificar os parâmetros obrigatórios de cada endpoint;
- O token deve ser válido para todas as requisições protegidas;
- Erros comuns:
- 401 – Token inválido ou não informado;
- 403 – Acesso não permitido;
- 404 – Recurso não encontrado;
- 400 – Requisição inválida;
- Recomenda-se implementar rotina de renovação do token;
9) CONCLUSÃO
A utilização das APIs do Athenas Online permite a integração com outros sistemas de forma segura e padronizada, caso sejam seguidos corretamente os passos de autenticação e uso do token.
Recomenda-se sempre validar os dados informados, acompanhar a expiração do token e consultar o Swagger para garantir o correto uso dos endpoints disponíveis.